Dokumentation
BGP Anleitung
Technischer BGP-Leitfaden für RIPE-Objekte, Routing, RPKI, Transit, Peering und Reverse DNS.
BGP Leitfaden für einen schnellen und einfachen Start
BGP.cat Internet Protokoll Border Gateway Protokoll
BGP Anleitung
Vorwort RIPE Objekte Autonomes System IPv4 & IPv6 Subnetze Routen Objekte Routenursprungsautorisierung IP-Transit Internet Exchange PeeringDB ARPA (RDNS) Looking Glass
Vorwort
Diese Anleitung hilft Ihnen beim Einstieg und der Erweiterung Ihres Border Gateway Protokoll (BGP)-Netzwerks. Wir erklären Ihnen, wie Sie bei der RIPE NCC ein Benutzerkonto erstellen. Zudem zeigen wir Ihnen, wie in der RIPE-Datenbank ein Betreuer (Maintainer), eine Rolle oder Person und eine Organisation erstellt wird. Diese werden später für die Bestellung einer Autonomen System Nummer (ASN) , sowie IP-Zuweisungen (IP-Subnetze) benötigt. Des weiteren zeigen wir Ihnen, wie Sie Ihre eigenen IPv4 und IPv6 Subnetze (Adressen) bestellen und administrieren können.
Sie erfahren ausserdem, wie Sie Routen-Objekte in der RIPE-Datenbank anlegen und bearbeiten können. Auch das Thema Sicherheit werden wir behandeln und Ihnen erklären, wie Sie sich einfach mit RPKI (ROA) gegen Prefix-Hijacking schützen können. Die Basisinstallation wird dann mit der Einrichtung des IP-Transit Dienstes mittels BGP-Session abgeschlossen.
In den folgenden Schritten erklären wir Ihnen, welchen Vorteil Internet-Austauschpunkte bieten und wie Sie mit unseren IX-Server Angeboten schnell und einfach Ihr Netzwerk erweitern. Auch die Vorteile der Webseite PeeringDB werden wir Ihnen aufzeigen. Zudem erfahren Sie, wie Sie ein Domain-Objekt in der RIPE Datenbank anlegen, um Reverse DNS (Auflösung von IP-Adressen in DNS-Namen) für Ihr Netzwerk einzurichten.
RIPE Objekte
Damit Ihnen Internet Ressourcen, wie Autonome System Nummern (ASN) und IP-Subnetze (IPv4 & IPv6 ) zugewiesen werden können, müssen Sie in der RIPE NNC Datenbank eine Organisation (ORG) erstellen. Um Objekte (wie Ihre ORG) in der RIPE Datenbank administrieren zu können, benötigen Sie einen Maintainer (MNT), da alle Objekte in der RIPE Datenbank nur von den Maintainern bearbeitet werden können. Einem Maintainer werden RIPE Benutzerkonten zugewiesen (SSO). Alternativ könnten Sie auch ein Password für den MNT hinterlegen.
RIPE NCC Benutzerkonto erstellen
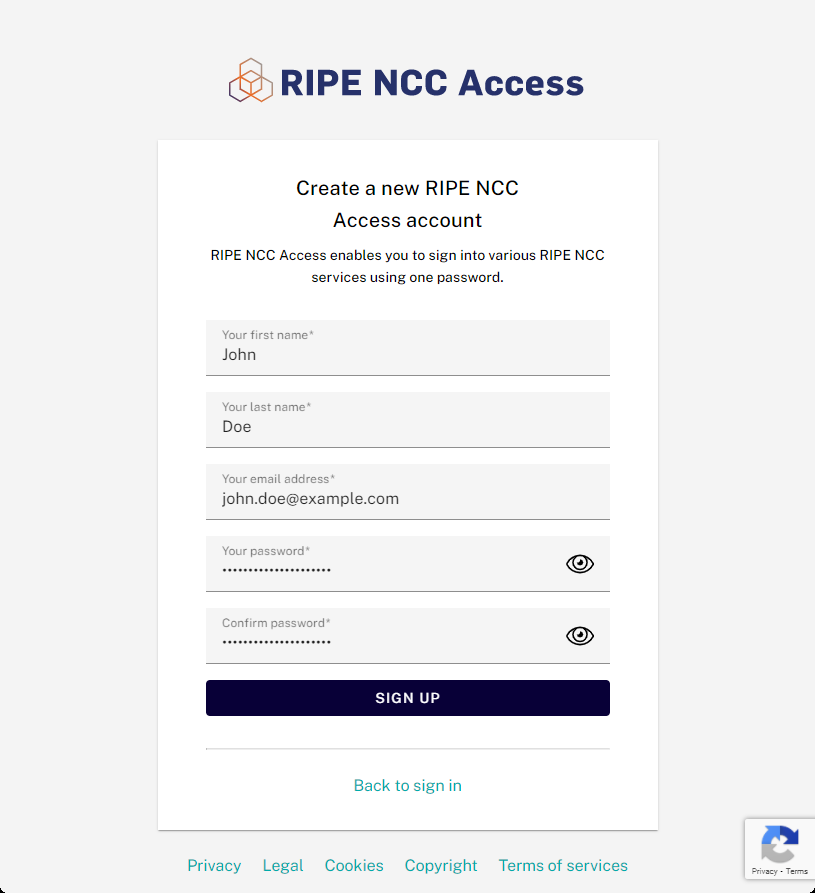
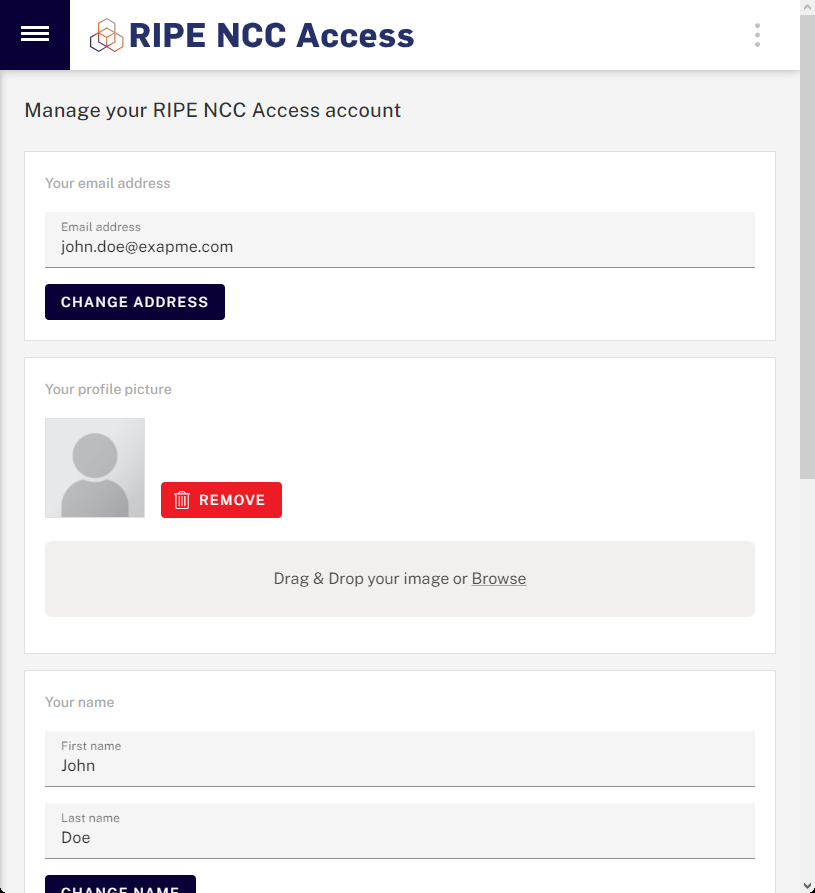
Erstellen Sie zuerst ein RIPE NCC Benutzerkonto (SSO), indem Sie hier klicken .
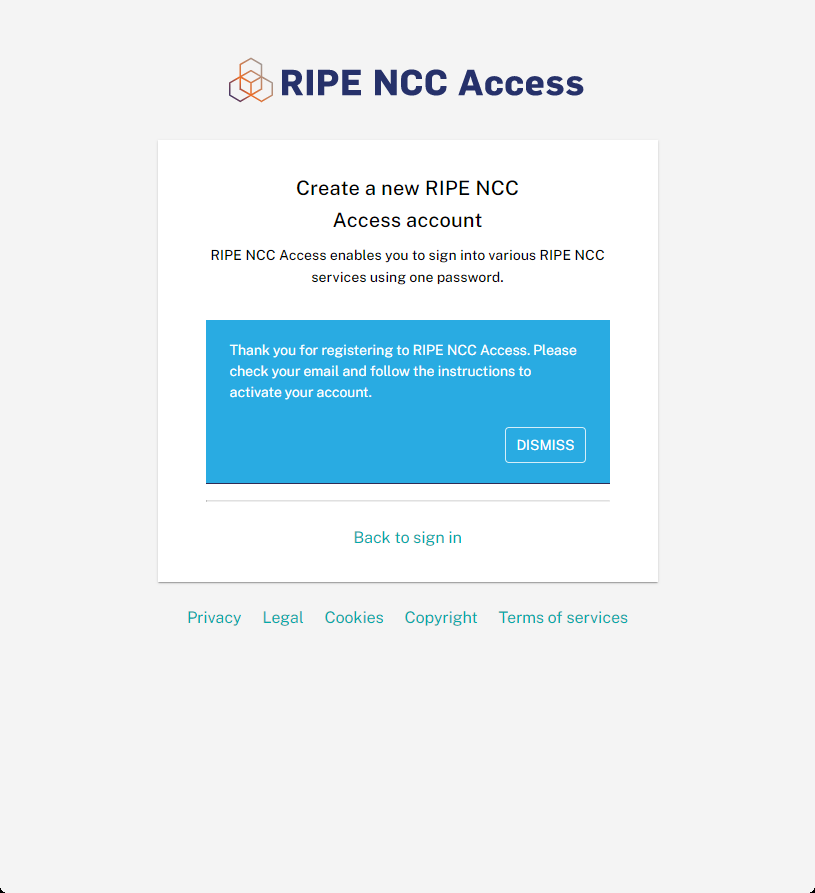
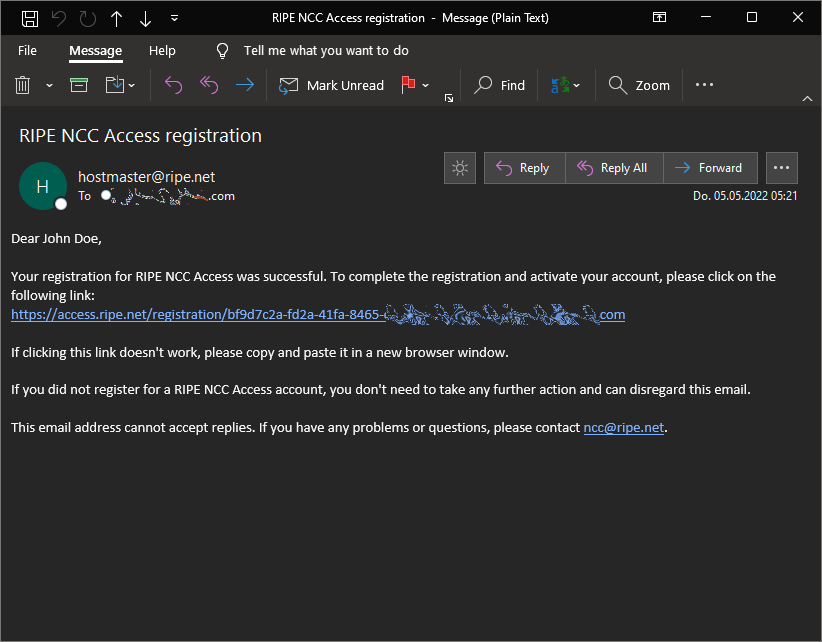
Füllen Sie nun alle Felder aus, um ein neues Benutzerkonto bei der RIPE NNC zu erstellen. Anschliessend erhalten Sie einen Verifizierungslink per E-Mail. Bestätigen Sie Ihre E-Mail Adresse, indem Sie auf den Link klicken.
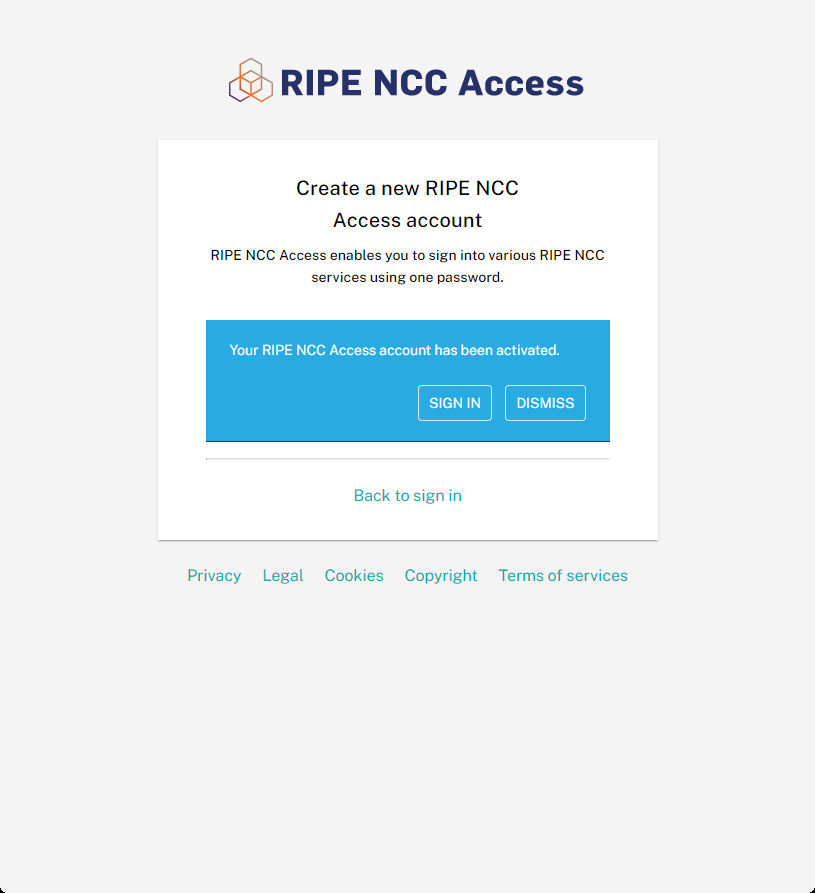
Ihr Benutzerkonto ist nun freigeschaltet und Sie können sich nun anmelden
Betreuer (Maintainer) erstellen
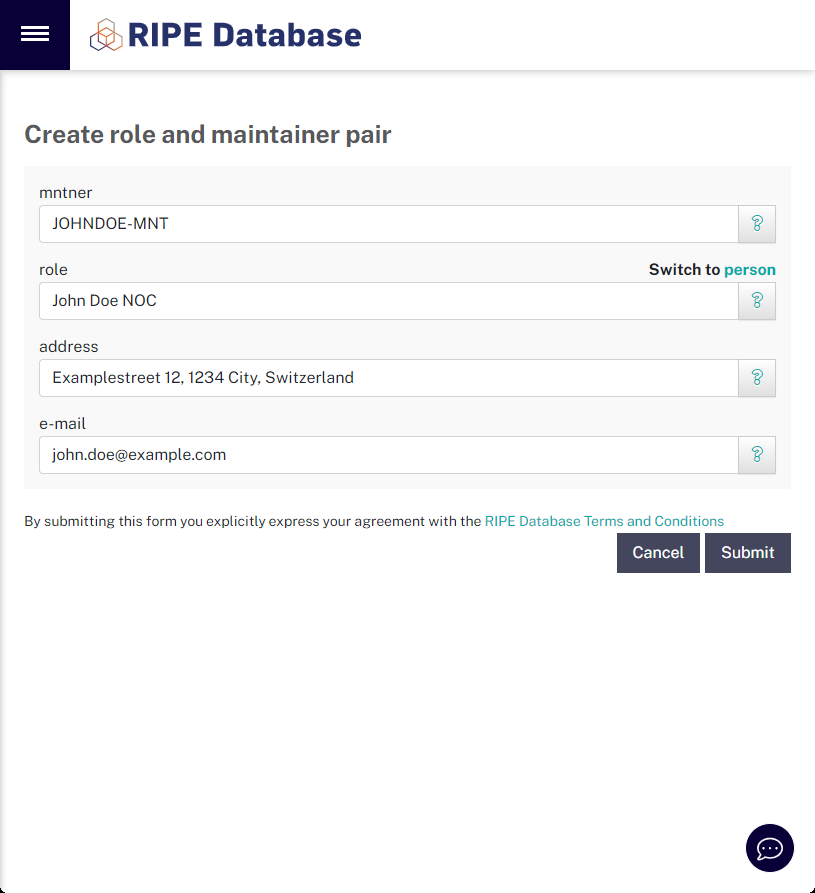
Erstellen Sie nun ein Rollen- und Betreuerpaar, indem Sie hier klicken . Wählen Sie nun einen Namen für Ihren Betreuer (Maintainer). Beachten Sie, dass dieser mit -MNT enden muss. Wir verwenden hier JOHNDOE-MNT.
Geben Sie nun Ihrer Rolle einen aussagekräftigen Namen. Alternativ können Sie auch eine Person, anstatt einer Rolle erstellen. Wir haben eine Rolle mit dem Namen John Doe NOC (Network Operations Center) erstellt. Geben Sie Ihre Adresse, sowie E-Mail Adresse bzw. für Personenobjekte, Ihre Telefonnummer ein.
Nun können Sie die Daten übermitteln.
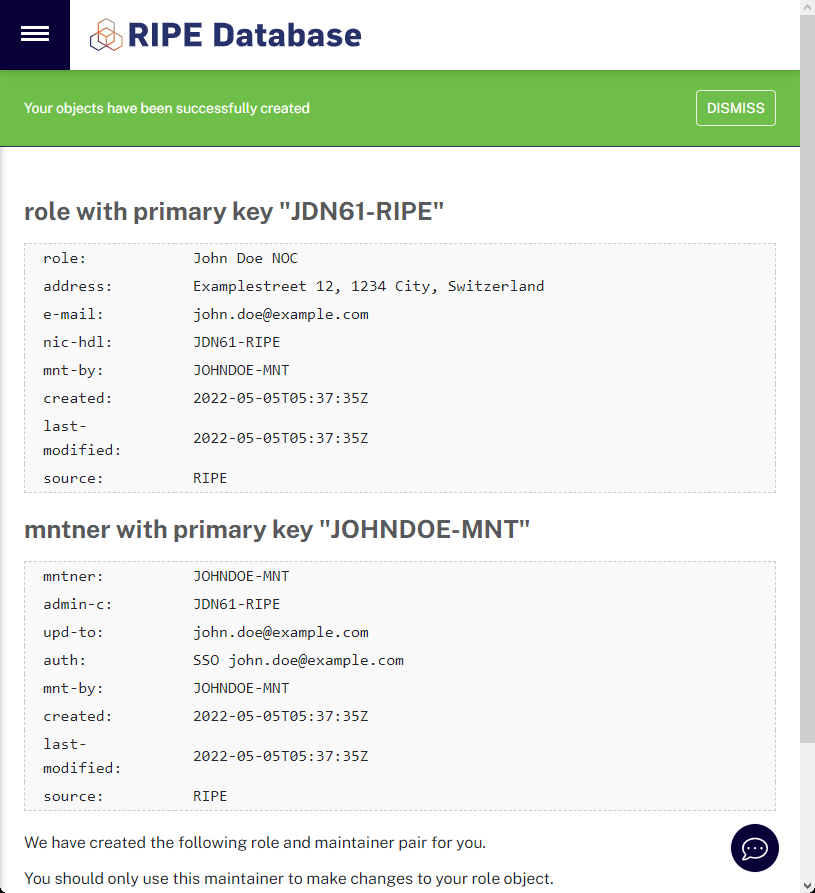
Nachdem Sie die Objkete erfolgreich erstellt haben, werden Ihnen die Kennungen der Objekte angezeigt, bei Rollen nic-hdl und bei Betreuer mntner. Am besten notieren Sie sich diese Kennungen, da Sie diese später benötigen.
Organisation anlegen
Wie bereits erwähnt, werden Autonome Systeme und IP-Subnetze einer Organisation zugewiesen. Dies hat mehrere Vorteile, zum einen erhalten Sie Abuse Anfragen an Ihre hinterlegte E-Mail Adresse und zum anderen kann man nachvollziehen, welche Internet Ressourcen von Ihrer Organisation verwendet werden.
Erstellen Sie nun eine Organisation, indem Sie ein neues Objekt in der RIPE NCC Datenbank erstellen oder hier klicken .
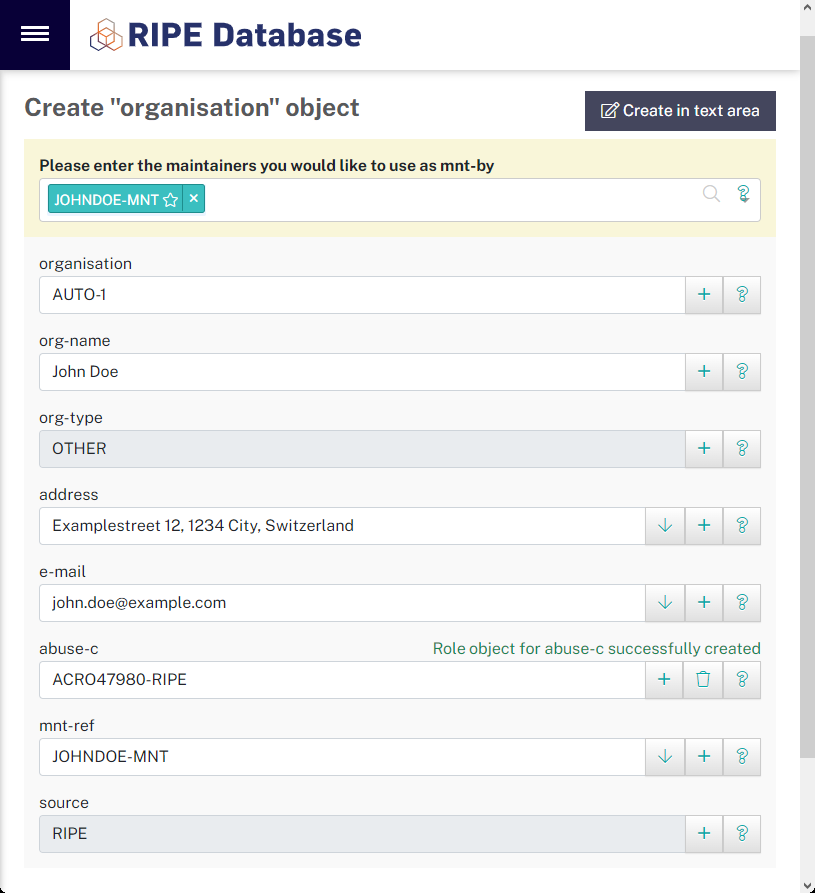
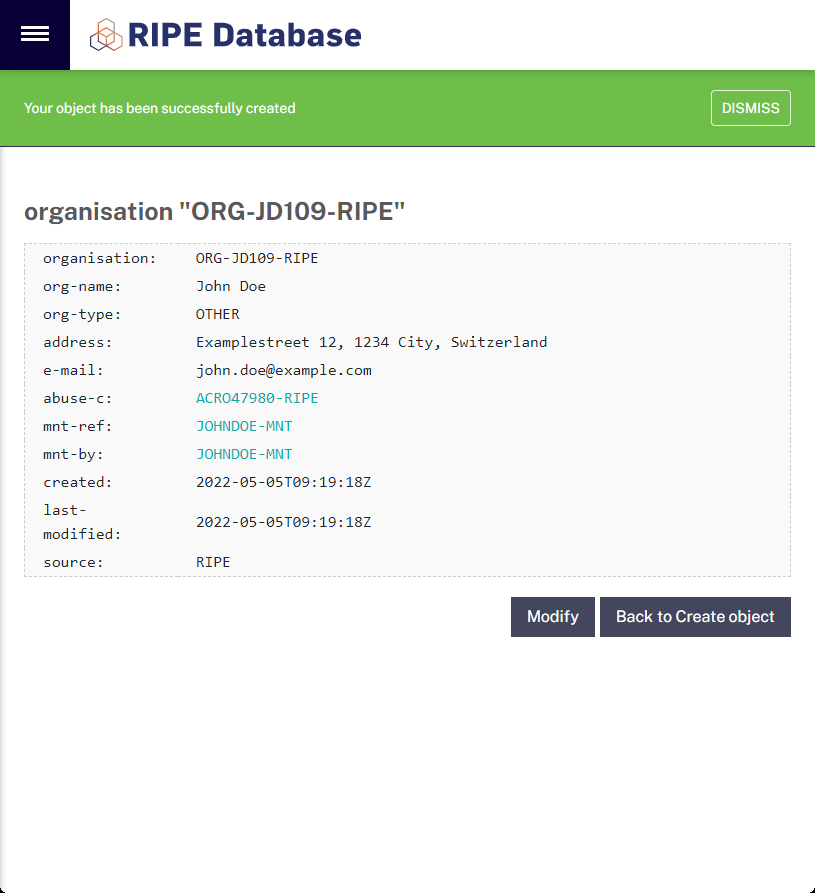
Im ersten Feld geben Sie die Betreuer (maintainer) an, welche Ihre Organisation verwalten dürfen. Ihr Maintainer (MNT) wurde bereits automatisch eingetragen. Weitere Betreuer werden in der Regel nicht benötigt. Beachten Sie, dass Maintainer (MNT), welche im Feld mnt-by eingetragen sind, diese bearbeiten und auch löschen können. Geben Sie also nur Maintainer (MNT) an, welchen Sie auch vertrauen.
Geben Sie nun bei org-name den Namen Ihres Unternehmens oder Ihren Namen ein. Beachten Sie, dass dieser Name mit dem Namen auf dem Handelsregisterauszug oder Personalausweis übereinstimmen muss. Geben Sie noch die Adresse, also Ihre Postanschrift ein. Eine Kontakt E-Mail Adresse ist ebenfalls erforderlich.
Bei abuse-c müssen Sie Ihr Abuse-Handle angeben. Da Sie noch kein Abuse-Handle erstellt haben, klicken Sie rechts auf das Glocken-Symbol, um einen neuen Abuse-Kontakt anzulegen. Geben Sie in das Feld Ihre Abuse E-Mail Adresse ein und klicken Sie auf übermitteln.
Im Feld mnt-ref werden Maintainer (MNT) eingetragen, welche auf Ihre Organisation verweisen dürfen. Dies ist erforderlich, um zum Beispiel IPv4 und IPv6 Subnetze Ihrer Organisation zuzuweisen. Geben Sie Ihren Maintainer (MNT) und unseren Maintainer SBMT an, indem Sie bei mnt-ref rechts auf das Pfeil-Symbol klicken, um die Zeile zu duplizieren. Sie erstellen nun Ihre Organisation, indem Sie auf Submit klicken.
RIPE Objekte
Verantwortlicher (Maintainer)
MNT
Rolle
Role
Organisation
ORG
Autonomes System
Was ist ein Autonomes System (AS)?
Das Internet ist ein Netzwerk, welches aus mehreren Netzwerken besteht. Autonome Systeme sind die grossen Netzwerke, aus denen das Internet besteht und die eine einheitliche Routing-Richtlinie haben. Jedes Gerät oder jeder Computer, das mit dem Internet verbunden ist, befindet sich in einem Autonome System (AS).
Ein autonomes System lässt sich mit einem Postamt vergleichen. Die Post wird vom Postamt zu Postamt weitergeleitet, bis sie das richtige Postamt erreicht. Das zuständige Postamt stellt die Post dann an die entsprechende Adresse zu.
Datenpakete durchqueren in ähnlicher Weise das Internet, indem Sie von autonomen System zu autonomen System weitergeleitet werden, bis sie das autonome System (AS) erreichen, welches die Ziel IP-Adresse enthält.

Angebote
ASN 16bit IPv6 /44 Bundle
ASN 32bit IPv6 /44 Bundle
Preis
75,00 CHFJährlich
75,00 CHFJährlich
Einrichtung
5.000,00 CHFEinmalig
70,00 CHFEinmalig
Verfügbarkeit
5m
5m
IPv6
/44
/44
RPKI
Region
RIPE
RIPE
Was ist eine Autonome System Number?
Eine autonome Systemnummer ist eine einzigartige Kennung (Nummer), die global verfügbar ist und es dem autonomen System ermöglicht, Routing-Informationen mit anderen Systemen auszutauschen.
AS-Nummern (ASNs) sind eindeutige 16-Bit-Zahlen zwischen 1 und 65534 oder 32-Bit-Zahlen zwischen 131072 und 4294967294.
Was ist eine AS Routing-Richtlinie?
Eine AS Routing-Richtlinie ist eine Liste des IP-Adressraums, den das autonome System kontrolliert, sowie eine Liste der anderen autonomen Systeme, mit denen sie verbunden ist. Diese Informationen sind für die Weiterleitung von Paketen an die richtigen Netzwerke erforderlich. Diese Informationen werden von autonomen Systemen über das Border Gateway Protocol (BGP) an das Internet bekannt gegeben.
Wie läuft das Zuweisungsverfahren ab?
1. Bestellung
Wählen Sie aus unserem Portfolio das passende Produkt für Ihre Bedürfnisse.
Autonome System Nummer
IPv4 Subnetze
IPv6 Subnetze
2. Zuweisungsvertrag
Nachdem Sie den Bestell- und Zahlungsvorgang abgeschlossen haben, erhalten Sie automatisch eine E-Mail, welche das End User Assignment Agreement (EUAA) PDF-Dokument enthält.
3. Unterschrift
Lesen, unterschreiben und senden Sie das EUAA PDF-Dokument mit einer Kopie Ihres Personalausweises oder Reisepasses an uns zurück.
4. Verifizierung
Sobald wir alle erforderlichen Dokumente erhalten haben, werden wir diese überprüfen und diese über eine gesicherte Verbindung an die RIPE NCC übergeben.
5. Bearbeitung
Anschliessend wird Ihre Anfrage bei der RIPE überprüft und bearbeitet. Dieser Vorgang dauert in der Regel zwei bis drei Werktage. Beachten Sie bitte, dass wir keinen Einfluss auf diese Bearbeitungszeit haben.
6. Klären von Fragen
In speziellen Fällen (in der Regel bei Provider Independent Adressraum) hat die RIPE noch ein paar Fragen. In diesem Fall werden wir Sie per E-Mail kontaktieren, um diese zu klären.
7. Zuweisung
Sobald alle Fragen beantwortet und alle Dokumente eingereicht wurden und die RIPE Ihren Antrag akzeptiert hat, werden Ihnen die entsprechende Internet Ressource zugewiesen und Ihnen per E-Mail bestätigt.
8. Verwaltung
Ihre Internet Ressourcen können Sie jederzeit über unser Webinterface oder die RIPE Datenbank verwalten.
IPv4 & IPv6 Subnetze
Jedes Netzwerk benötigt natürlich IP-Addressen. Bevor Sie sich ein Subnetz mieten, sollten Sie ungefähr wissen, für welchen Zweck Sie dieses verwenden möchten. Dies ist wichtig, um die grösse des Netzwerks zu bestimmen. Möchten Sie zum Beispiel mehrere Standorte betreiben, so müssen Sie pro Standort mit mindestens einem /24 bei IPv4 und einem /48 bei IPv6 rechnen. Kleinere Subnetze (grössere Netzwerkmakse) werden von den meisten Internetdienstanbietern gefiltert und werden somit nicht im Internet geroutet. Sollten Ihre Standorte miteinander verbunden sein, können Sie natürlich kleinere Subnetze verwenden und diese intern routen.
Ein gutes Netzwerkkonzept ist daher sehr wichtig. Hier ein Beispiel:
Nehmen wir an, Sie möchten ein Anycast Netzwerk aufbauen, um ein Content Delivery Network (CDN) und Domain Name Services (DNS) zu betreiben. Dies bedeutet, Sie benötigen mindestens ein /48 IPv6 und /24 IPv4 Subnetz. Sie haben virtuelle, dedizierte oder ganze Colocation Racks an 4 Standorten (Schweiz, Deutschland, Niederlande und den Vereinigten Staaten). So benötigen Sie pro Standort jeweils ein /48 IPv6 und/oder ein /24 IPv4. Somit benötigen Sie mindestens 5 Subnetze:
Grösse
Land
Verwendung
/48
Anycast
/48
Schweiz Infrastruktur
/48
Deutschland Infrastruktur
/48
Niederlande Infrastruktur
/48
Vereinigte Staaten Infrastruktur
/48
Reserved
In diesem Fall benötigen Sie mindestens ein /45 IPv6 oder /21 IPv4 Subnetz. Allerdings haben Sie für die Zukunft nur ein /48 IPv6 zur Verfügung und müssten bei grösserem Bedarf, ein weiteres Subnetz mieten. Deshalb empfehlen wir unseren Kunden, mindestens ein /44 IPv6 Subnetz zu mieten. Ein /44 IPv6 Sunetz lässt sich in 16 /48 Subnetze unterteilen. Für die Berechnung von IPv4 und IPv6 Subnetzen, empfehlen wir unseren Subnetzrechner .
Angebote
[
IPv4 Subnetze
](https://www.securebit.ch/internet/resources/ipv4 “IPv4 Subnetze”)
Wir vermieten IPv4 PA Subnetze an Organisationen, die sofort IPv4-Adressen benötigen und die Zuteilung von IPv4-Adressen gemäss der derzeitigen Wartelistenpolitik zu lange dauert.
[
IPv6 Subnetze
](https://www.securebit.ch/internet/resources/ipv6 “IPv6 Subnetze”)
Wir vermieten IPv6 PA Subnetze und unterstützen Sie bei der Registrierung von IPv6 PI Subnetzen, welche direkt von der RIPE NCC vergeben werden. Bei uns können Sie Ihr IPv6 PA selbst auswählen.
Unterschied zwischen PA und PI IP-Adressraum
Sowohl bei IPv4, als auch bei IPv6, gibt es zwei unterschiedliche Typen von Zuweisungen. PI (Provider Independent), also anbieterunabhängig und PA (Provider Aggregatable), also anbieteraggregierbar. Der wesentliche Unterschied besteht in der Zuweisung und der Verwendung. PI Adresszuweisungen werden direkt von der RIPE NCC an Endbenutzer vergeben. Bei PA Adresszuweisungen wird ein grösserer Adressraum (in der Regel /29 oder /32) an den Anbieter (LIR) vergeben. Dieser wiederrum vergibt daraus Zuweisungen an Endbenutzer. PI Adressen dürfen nur vom Endbenutzer verwendet werden und dürfen nicht anderen Benutzern zugeteilt oder vermietet werden. Bei PA Adressen entscheidet der Anbieter, für welchen Zweck Sie diese Adressen verwenden dürfen. In der Regel gibt es hier keine speziellen Anforderungen oder Einschränkungen. Ein Nachteil von PA Adressen kann sein, dass Sie den Provider nicht einfach wechseln können, ohne Ihre IP-Adressen zu ändern. IPv4 PI Adresszuweisungen werden allerdings aufgrund der IPv4-Kanppheit nicht mehr vergeben.
Beschreibung
Provider Aggregatable (PA)
Provider Independent (PI)
Eigentum
Dienstanbieter
Kunde
Adresse Blockgrösse
/29 - /128
/32 - /48
IP-Adressvergabe
Local Internet Registry (LIR)
RIPE NCC
Transfer
Preis
ab 15,00 CHF Jährlich
ab 150,00 CHF Jährlich
IPv4 oder IPv6 Subnetz bestellen
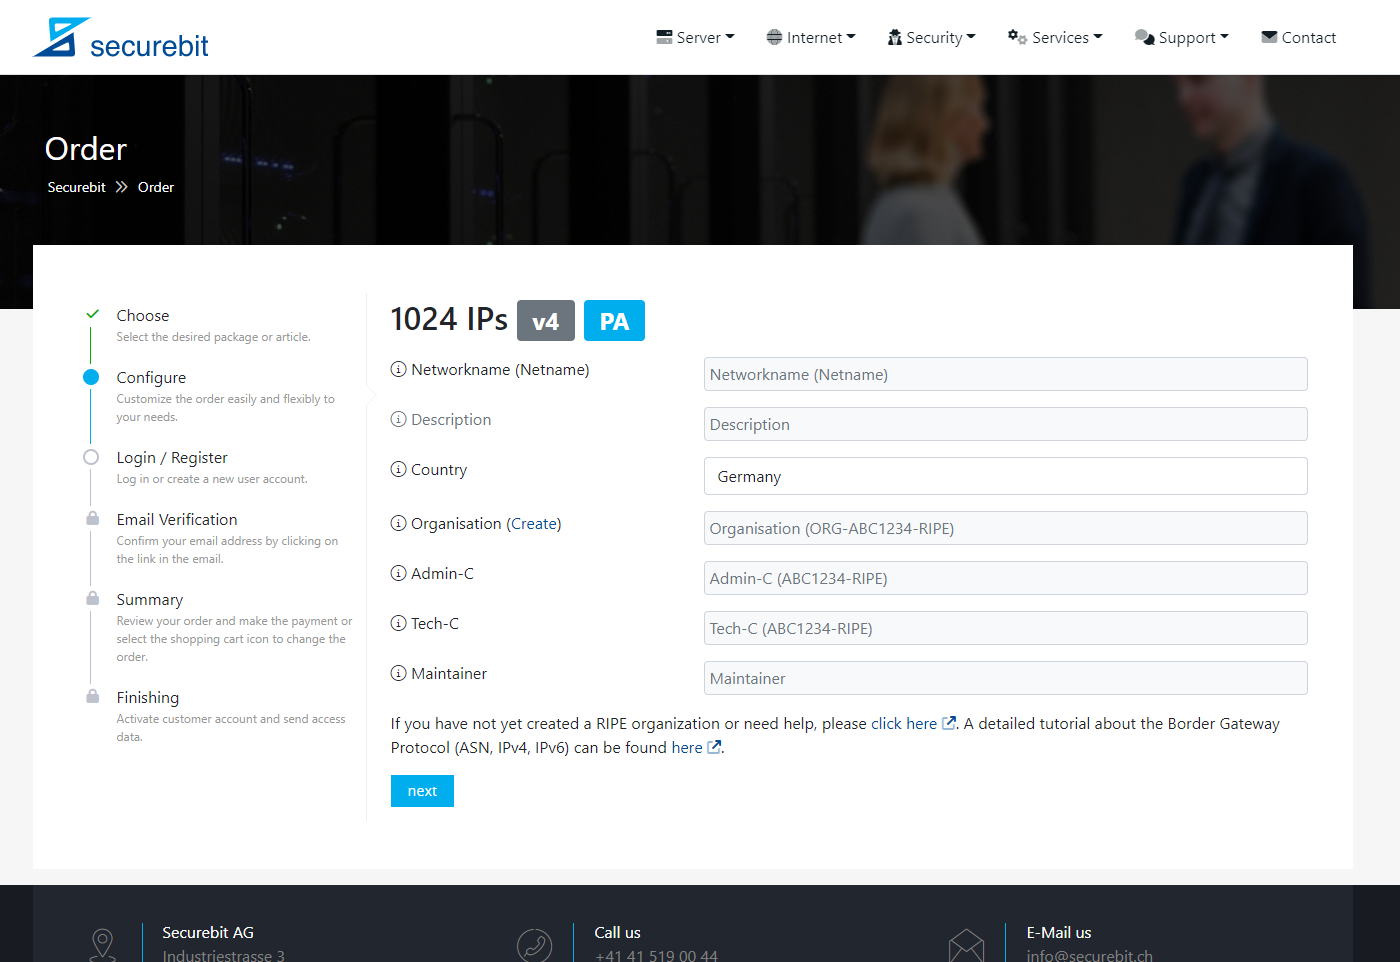
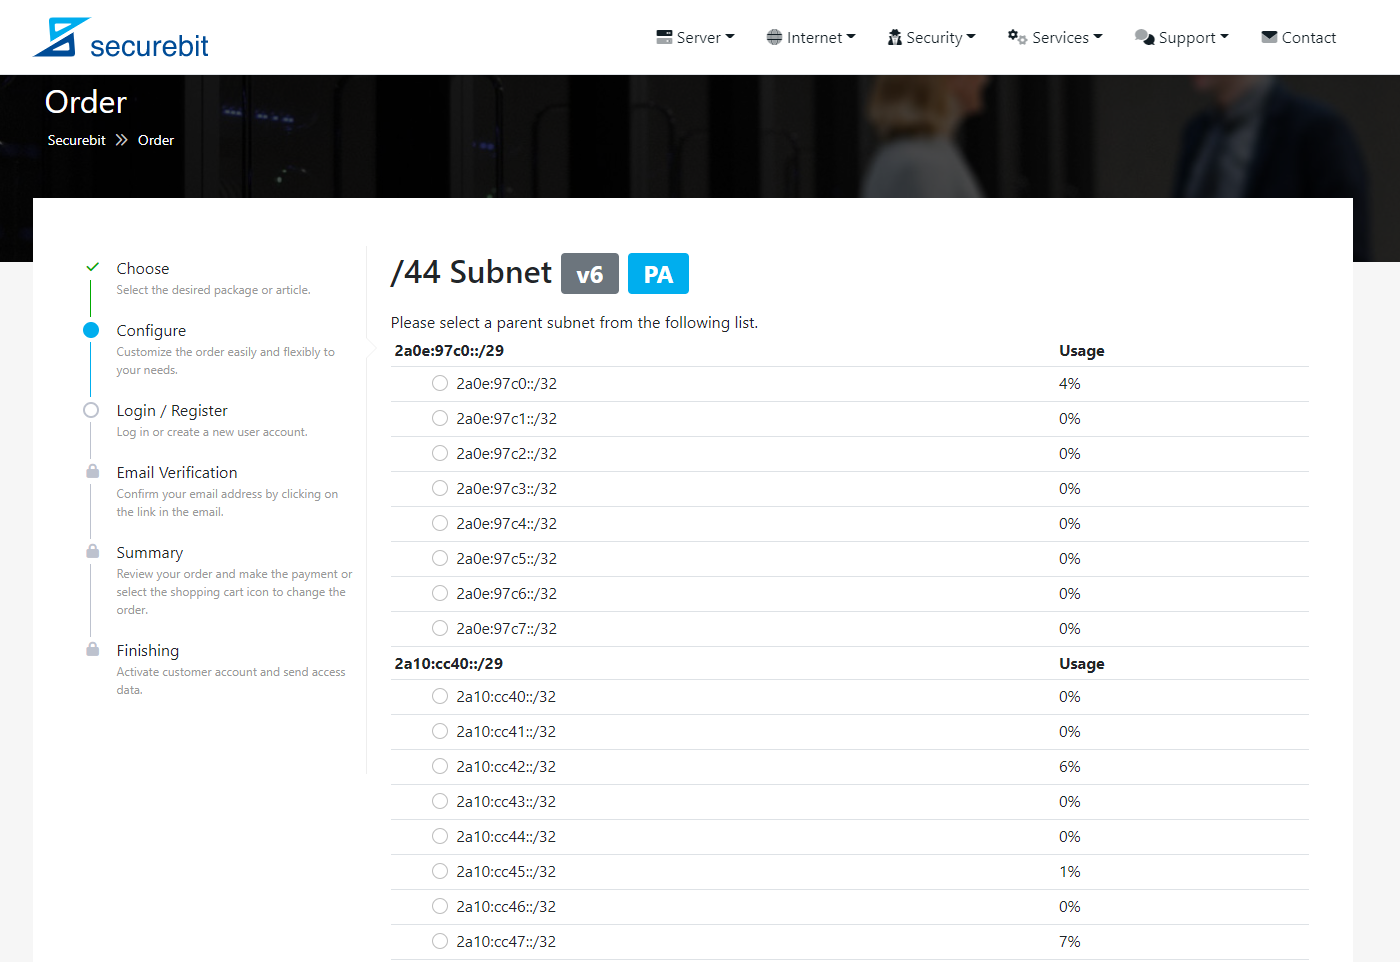
Damit Sie sich Ihre IPv6 Subnetze besser merken können, bieten wir unseren Kunden die Möglichkeit, dass übergeordnete Subnetz selbst auszuwählen. So wird Ihr neuer IPv6 Adressbereich automatisch aus dem ausgewählten Subnetz zugewiesen. Nehmen wir an, Sie bestellen ein /44 Subnetz und wählen das Subnetz 2001:db8::/32, dann erhalten Sie den nächsten freien Adressbereich, zum Beispiel 2001:db8:d40::/44.
Geben Sie anschliessend einen Netzwerknamen (Netname) für Ihr IPv4 oder IPv6 Subnez ein. Dieser darf keine Leerzeichen oder Sonderzeichen enthalten. Ein Beispiel wäre EU-JOHNDOE-20260916, wobei EU dem Ländercode ISO 3166 Alpha 2 entspricht.
Als Beschreibung können Sie einen freien Text wählen. Dieses Attribut wird von eingien Tools auch als Netzwerkname verwendet, wie beim BGP Toolkit .
Wählen Sie das Land in dem Sie Ihr Subnetz verwenden möchten. Sollten Sie Ihr Subnetz in mehreren Länder verwenden, empfiehlt es sich, EU als Land auszuwählen und später dann für die einzelnen Standorte ein kleineres /48 Subnetz mit dem entsprechenden Land zu erstellen.
Nun geben Sie noch Ihre RIPE Objekte an, welche Sie bereits zuvor erstellt haben. Verwenden Sie das nic-hdl Ihres Rollen- oder Personen-Objekts als Admin-C und Tech-C. Klicken Sie auf Weiter, um Ihr Subnetz in den Warenkorb zu legen.
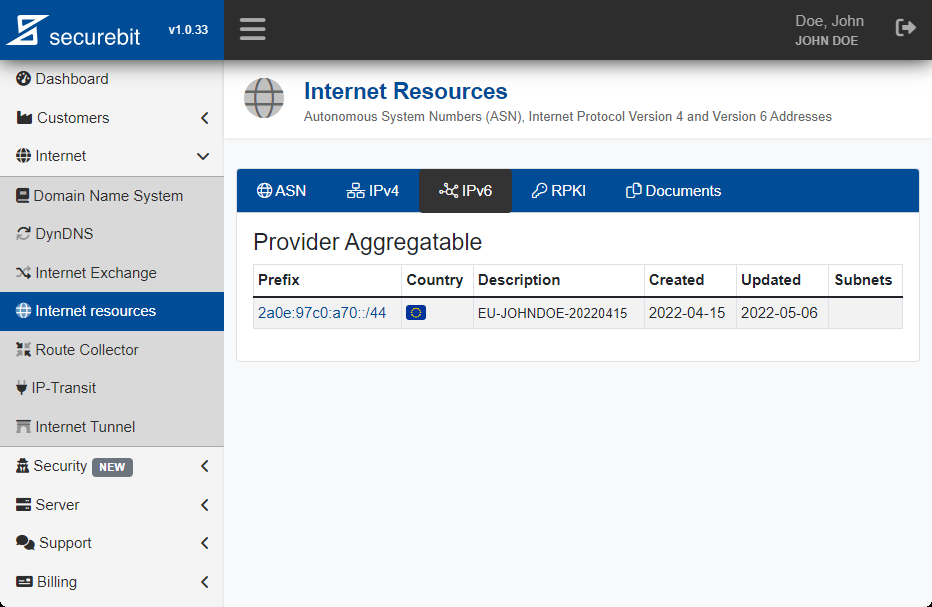
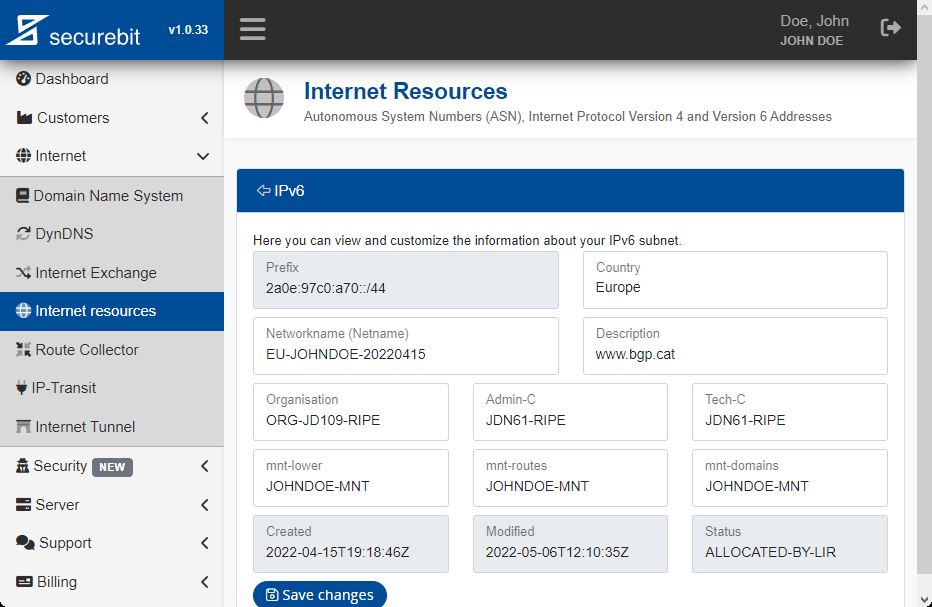
IPv4 oder IPv6 Zuweisung administrieren
Um diese Anleitung vollständig lesen zu dürfen, müssen Sie Kunde sein und mit Ihrem Benutzerkonto angemeldet sein. Sollten Sie bereits Kunde sein, können Sie sich hier anmelden.
- IPv4 Subnetze Bestellen
- IPv6 Subnetze Bestellen
- IPv4 Subnetze Cloud Manager
- IPv6 Subnetze Cloud Manager
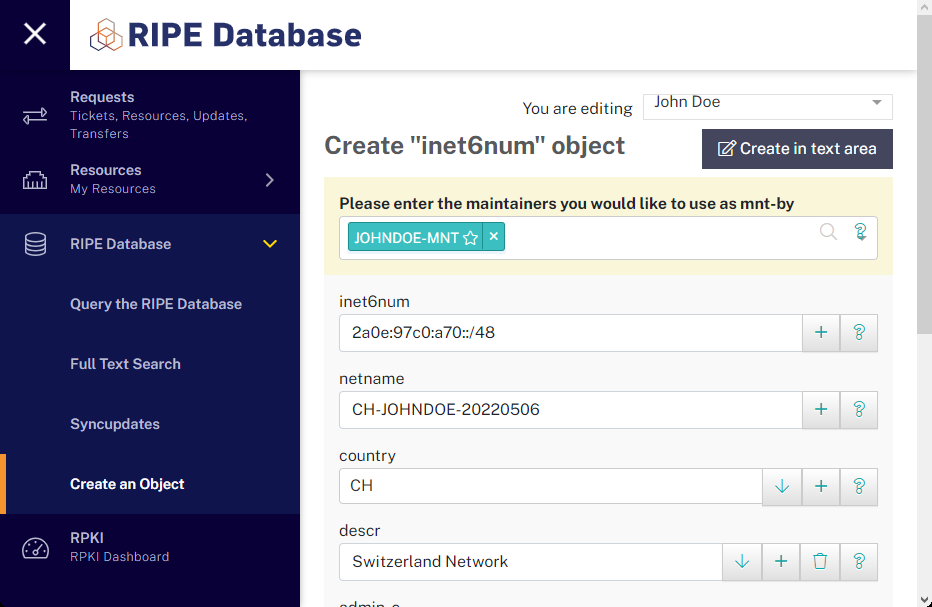
IPv4 und IPv6 Subnetze unterteilen
Um diese Anleitung vollständig lesen zu dürfen, müssen Sie Kunde sein und mit Ihrem Benutzerkonto angemeldet sein. Sollten Sie bereits Kunde sein, können Sie sich hier anmelden.
- IPv4 Subnetze RIPE NCC
- IPv6 Subnetze RIPE NCC
- IPv4 Subnetze RIPE Datenbank
- IPv6 Subnetze RIPE Datenbank
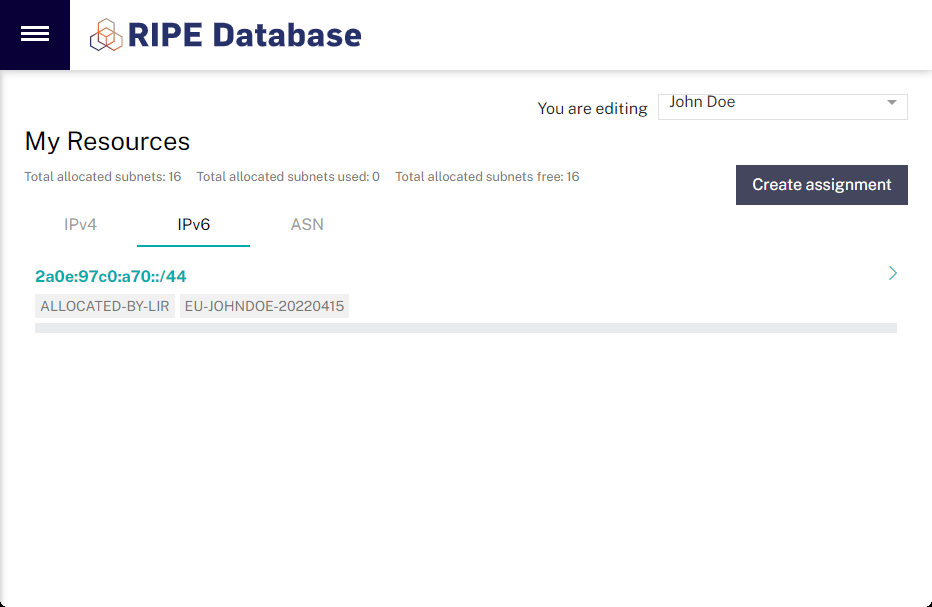
Routen Objekte
Um diese Anleitung vollständig lesen zu dürfen, müssen Sie Kunde sein und mit Ihrem Benutzerkonto angemeldet sein. Sollten Sie bereits Kunde sein, können Sie sich hier anmelden.
RADb
kommerziell
ALTDB
kostenlos
NTTCOM
Nur für NTT Kunden
Bitte beachten Sie, dass einige Internetdienstanbieter diese Datenbanken Aufgrund von Missbrauch nicht unterstützen. Diese Datenbanken können auch dazu missbraucht werden, IPv4 und IPv6 Zuweisungen mit einer Autonomen System Nummer zu verknüpfen, obwohl diese dafür nicht autorisiert sind.
Die Securebit AG verwendet nur die IRR-Datenbanken der RIRs. Sie sollten daher Ihre Zuweisungen nach Möglichkeit in den IRR-Datenbanken registrieren. Sollte dies nicht möglich sein, kontaktieren Sie unseren Support und senden Sie uns eine Vollmacht (Letter of Authorization). Wir werden Ihre Zuweisungen dann manuell zu unseren Filterlisten hinzufügen.
Um diese Anleitung vollständig lesen zu dürfen, müssen Sie Kunde sein und mit Ihrem Benutzerkonto angemeldet sein. Sollten Sie bereits Kunde sein, können Sie sich hier anmelden.
Route und Route6 Objekte anlegen
Die Attribute route und route6 beschreiben die Netzwerkadresse für IPv4 oder IPv6, und das origin Attribut beschreibt das Autonome System, welches berechtigt ist, die Zuweisung anzukündigen. Um die Routenobjekte zu erstellen, folgen Sie den Links zur RIPE NCC Datenbank:
Um diese Anleitung vollständig lesen zu dürfen, müssen Sie Kunde sein und mit Ihrem Benutzerkonto angemeldet sein. Sollten Sie bereits Kunde sein, können Sie sich hier anmelden.
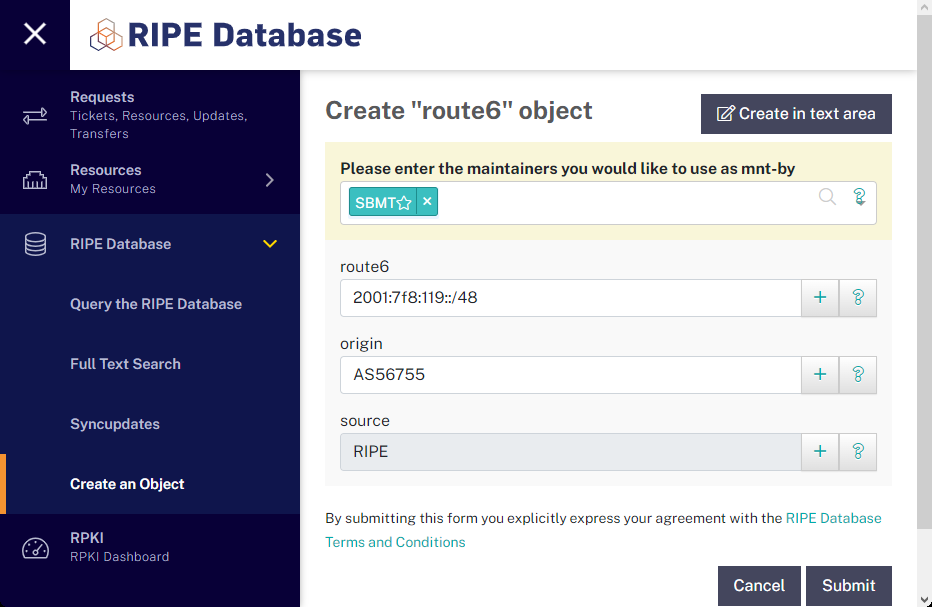
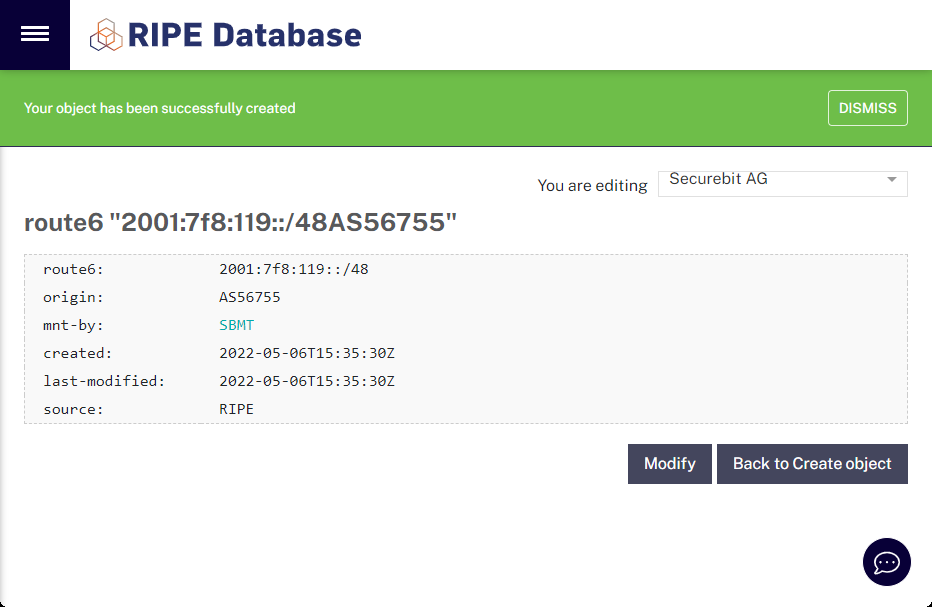
Routenursprungsautorisierung
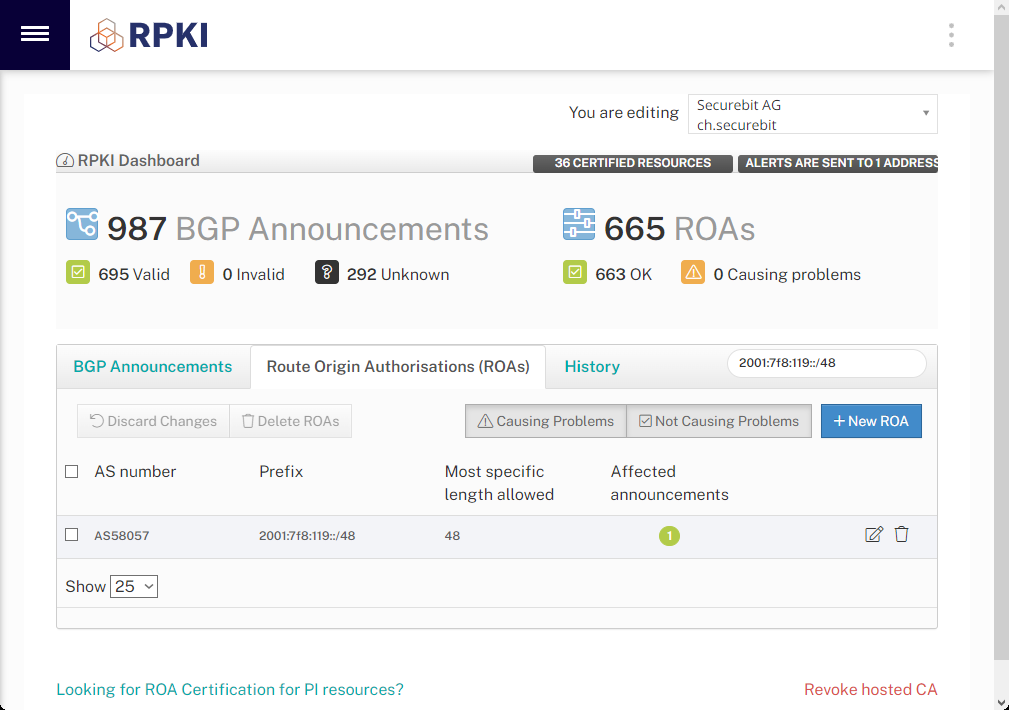
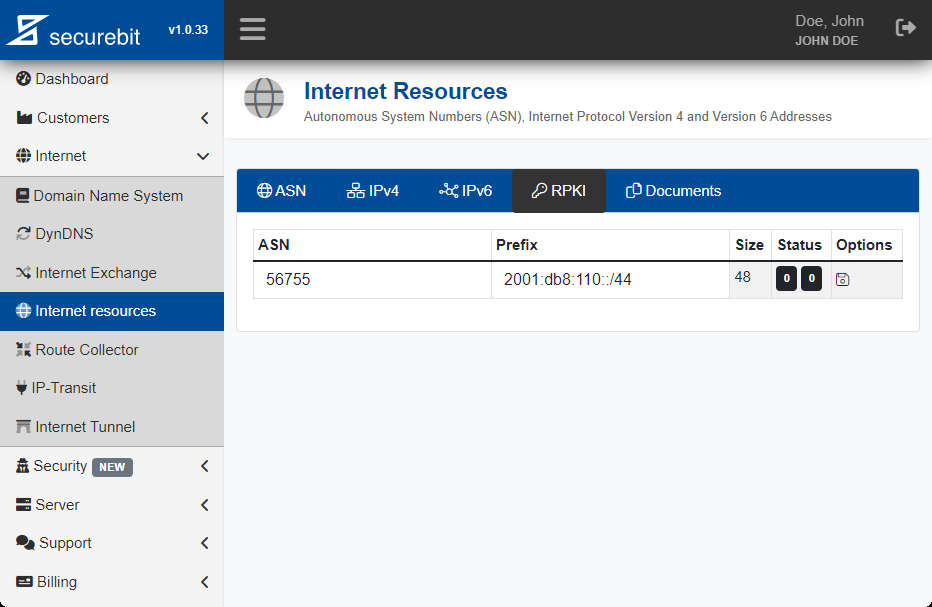
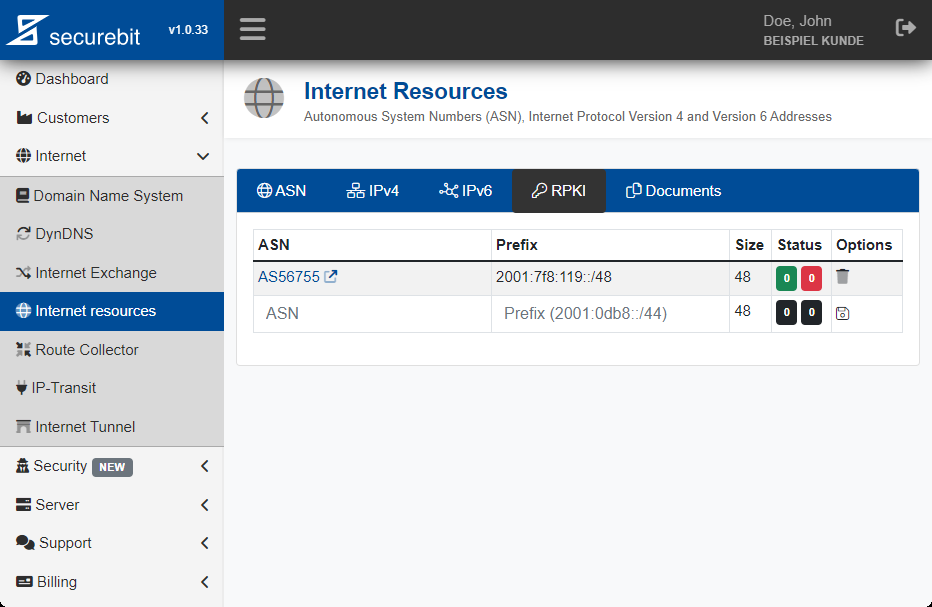
Resource Public Key Infrastruktur (RPKI) ist eine kryptografische Methode zum Signieren von Routenobjekten, welche die Ankündigung einer BGP-Route mit der ursprünglichen AS-Nummer verknüpfen. RPKI ist in RFC6480 definiert. Um dem Missbrauch durch Prefix-Hijacking entgegen zu wirken, wurde die Resource Public Key Infrastruktur entwickelt. Diese Public-Key-Infrastruktur basiert auf X.509-Zertifikaten, die speziell der Absicherung des Internetroutings dient. Jede Local Internet Registry (LIR) kann sich ein Ressourcenzertifikat ausstellen lassen, in dem alle ihr zugeordneten Internet-Ressourcen (AS-Nummern und IP-Präfixe) aufgeführt sind. Mit diesem Zertifikat können dann wiederum Route Origin Authorisations erzeugt werden, welche es ermöglichen, die Gültigkeit einer Ankündigung kryptografisch zu überprüfen.
RPKI (ROA) erstellen
Um diese Anleitung vollständig lesen zu dürfen, müssen Sie Kunde sein und mit Ihrem Benutzerkonto angemeldet sein. Sollten Sie bereits Kunde sein, können Sie sich hier anmelden.
IP-Transit
Damit Sie Routen per BGP ankündigen können, benötigen Sie einen Upstream-Anbieter, um eine BGP-Sitzung einzurichten und Routen auszutauschen. Dieser Dienst wird als IP-Transit bezeichnet. Wir bieten Ihnen IP-Transit bei unseren virtuellen und dedizierten Server, sowie unseren Internet Tunneln an:
VPS ZUR
Internet Tunnel
VPS FRE
Preis
16,50 CHFMonatlich
15,00 CHFMonatlich
27,50 CHFMonatlich
Einrichtung
10,00 CHFEinmalig
50,00 CHFEinmalig
10,00 CHFEinmalig
Verfügbarkeit
15m
15m
15m
IP-Transit
Land
Auf unserer Webseite finden Sie eine vollständige Liste unserer virtuelen Sever (VPS) , sowie Internet Exchange (IX) Server und Internet Tunnel Angebote. Diese sind an den folgenden Standorten verfürbar:
Land
Region
Virtueller Server
IX Server
Internet Tunnel
Schweiz
Zürich
Deutschland
Düsseldorf
Deutschland
Frankfurt
Niederlande
Amsterdam
Vereinigtes Königreich
London
Vereinigte Staaten
Fremont
Internet Tunnel
Wir bieten Ihnen für jede Anforderung die passende Lösung. Möchten Sie Ihre IPv4/IPv6 Adressen an einem bestehende privat oder business Internetanschluss nutzen? Dann ist ein Internet Tunnel die beste Wahl. Sie geben Ihre öffentliche IP-Adresse Ihres Routes bei der Bestellung an und wir erstellen Ihnen einen Tunnel, sowie die gewünschten BGP-Sitzungen (IPv4/IPv6). Anschliessend erhalten Sie die Tunnel- und BGP-Informationen per E-Mail.
Virtueller Server
Sie haben einen DS-Lite Internetanschluss oder möchten mehrere Tunnel selbstständig erstellen? Dann empfehlen wir Ihnen einen virtuellen Server. Sie erhalten bei unseren virtuellen Server eine öffentliche IPv4 und IPv6 Adresse. Zusätzlich erhalten Sie zwei BGP-Sitzugen (IPv4 und IPv6), um Ihre IP-Zuweisungen anzukündigen. Zudem können Sie beliebige Dienste, wie einen Web- oder DNS-Server, auf Ihrem virtuellen Server bereitstellen und diese mit Ihren eigenen IP-Adressen an das Internet anbinden.
IP-Transit (Webinterface)
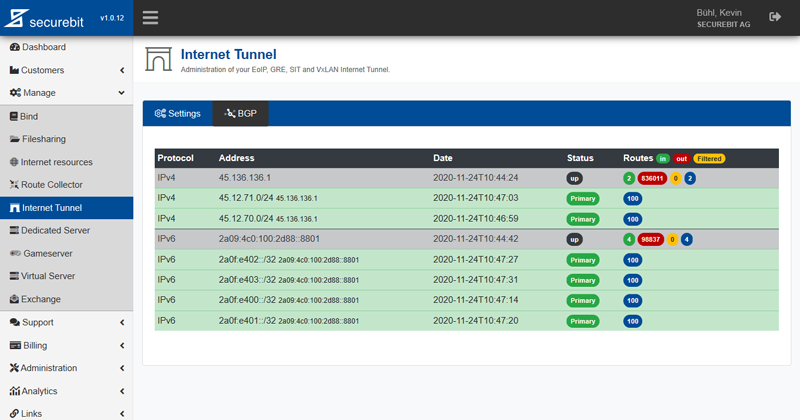
Wir bieten unseren IP-Transit Kunden ein übersichtliches und einfaches Webinterface an. Egal ob Sie einen virtuellen Server oder Internet Tunnel bei uns mieten. Sie sehen sofort den Status Ihrer BGP-Sitzung und die Anzahl der Routen. Mit einem Klick auf die Zeile der BGP-Sitzung, wird diese erweitert und Sie sehen alle IPv4 bzw. IPv6 routen und deren Status (akzeptiert/gefiltert).
Internet Exchange
Internet Exchange (IX), auch Internet Exchange Point (IXP) genannt, sind Internet Austauschpunkte, an denen alle verbundenen Mitglieder Datenpackete austauschen können. So können Kosten für Verbindungen zu einzelnen Anbietern eingespart werden, da an einem Internet Exchange (IX) mit nur einer phyisichen Verbindung, BGP Sitzungen zu mehrern Internetdienstanbieter hergestellt werden kann.
In der Regel stellen Internet Exchanges, sogenannte Route-Server, zur Verfügung. Mit diesen Route-Server können sich alle Mitglieder per BGP verbinden und Ihre Routen austauschen. Der Vorteil ist, dass Sie nicht mit jedem Internetdienstanbieder eine BGP-Sitzung einrichten und herstellen müssen, da Sie diese von den Route-Server erhalten. Natürlich können Sie auch mit den Mitgliedern eine direkte BGP-Sitzung einrichten und Routen austauschen.
Wir bieten Ihnen virtuelle Server mit Internet Exchange Port an. Sie erhalten einen virtuellen Server mit zwei oder mehreren Netzwerkkarten. Die erste wird wie bei allen virtuellen Server für den normalen Internet-Datenverkehr verwendet. Zudem erhalten Sie über diese auch IP-Transit. Die zweite (und weitere, je nach Angebot), sind direkt mit dem Internet Exchange Peering Netzwerk verbunden. Somit müssen Sie nur Ihre IPv6 und optional Ihre IPv4 Adresse auf der zusätzlichen Netzwerkschnittstelle einrichten. Anschliessend können Sie eine Verbindung zu den IX Route-Server herstellen und Routen austauschen.
Land
Region
Internet Exchange
Preis
Details
Zürich
ab 16,50 CHF Monatlich
10,00 CHF Einrichtungsgebühr
Amsterdam
London
ab 0,00 CHF Monatlich
5,00 CHF Einrichtungsgebühr
Frankfurt
Düsseldorf
DE-CIX (Frankfurt, Düsseldorf, Munich, Hamburg)
ab 0,00 CHF Monatlich
5,00 CHF Einrichtungsgebühr
Sollten Sie noch keine Erfahrung mit der administration von virtuellen Server als BGP Router haben, werfen Sie einen Blick auf die Anleitungen unserer Webseite. Diese erklären Ihnen, wie Sie einen Server bestellen, die benötigte Software installieren und BGP konfigurieren. Für weitere Fragen und Unterstützung steht Ihnen unser Support gerne zur Verfügung.
Es gibt auch Internet Exchange Points, welche Tunnel anbieten. Beachten Sie, dass Tunnel Verbindungen anfälliger für Störungen sind, da Sie keine direkte Verbindung zu der Gegenstelle haben und Ihre Datenpakete über Ihre lokale Internetverbindung über mehrere Internetdienstanbieter geleitet werden. Für den Einstieg und kleine Datenmengen ist dies jedoch völlig ausreichend.
Land
Region
Internet Exchange
Preis
Details
Amsterdam
London
Helsinki
Fremont
Vaduz
Kostenlos
Zürich
Kostenlos
PeeringDB
PeeringDB ist eine frei verfügbare, vom Benutzer gepflegte Netzwerkdatenbank und die Anlaufstelle für Verbindungsdaten. Die Datenbank erleichtert die globale Verbindung von Netzwerken an Internet Exchange Points (IXPs), Rechenzentren und anderen Verbindungseinrichtungen und ist die erste Anlaufstelle bei Verbindungsentscheidungen.
Zitat der PeeringDB-Webseite.
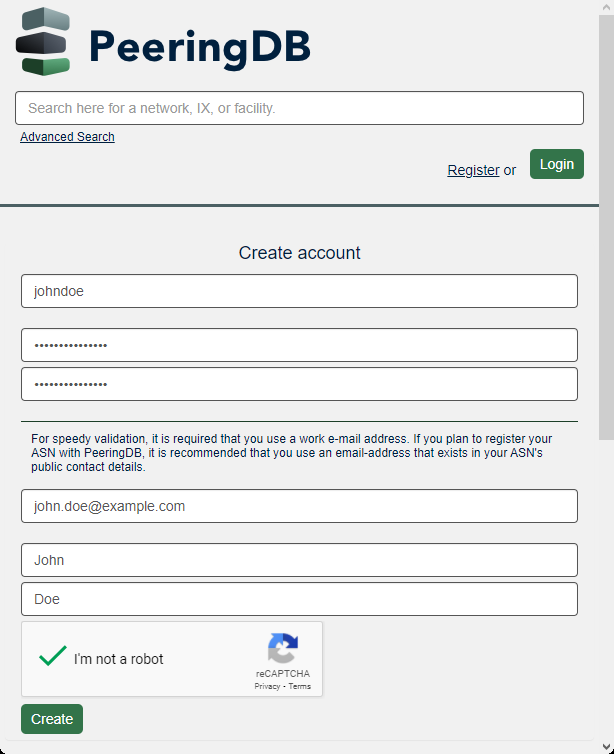
Benutzerkonto bei PeeringDB
Die Registrierung bei PeeringDB ist optional. Wir empfehlen Ihnen, sich bei PeeringDB zu registrieren, eine Organisation zu erstellen und Ihre Autonome Systemnummer dort zu hinterlegen. In den Einstellungen Ihrer Autonomen System Nummer (ASN) können Sie die Anzahl an IPv4 und IPv6 Routen angeben. Diese Felder werden von einigen Anbietern für das Prefixlimit in BGP-Sitzungen verwendet. Dadruch begrenzen Ihre Peering-Partner die Anzahl an Routen (Prefixen), welche Sie in deren BGP-Sitzung ankündigen dürfen. Überschreiten Sie dieses Limit, wird Ihre BGP-Sitzung automatisch heruntergefahren. Dies ist eine Schutzebene gegen Route Leaks. Beginnen Sie am besten mit einem Route Limit von 20. Damit haben Sie ein /44 Subnetz sicher abgedeckt.
ARPA (RDNS)
Damit Sie Reverse-DNS-Einträge für Ihre IPv4 und IPv6 Zuweisungen einrichten können, benötigen Sie mindestens zwei DNS-Server. Sollten Sie keine eigenen DNS-Server bereitstellen, bieten wir Ihnen selbstverständlich auch hierfür eine passende Lösung. Wir betreiben unser eigenes Anycast Netzwerk an mehr als 20 Standorten auf 6 Kontinenten (Nordamerika, Südamerika, Europa, Asien, Afrika und Australien), für eine schnelle und sichere Auflösung Ihrer IPv4 und IPv6 Adressen in DNS-Namen. Durch eine Vielzahl an DNS-Cluster-Server in den wichtigsten Städten rund um die Welt, können wir geringe Antwortzeiten garantieren.
Anycast
Preis
5,00 CHFMonatlich
Einrichtung
15,00 CHFEinmalig
Verfügbarkeit
60s
Weboberfläche
DDos Schutz
IPv4
IPv6
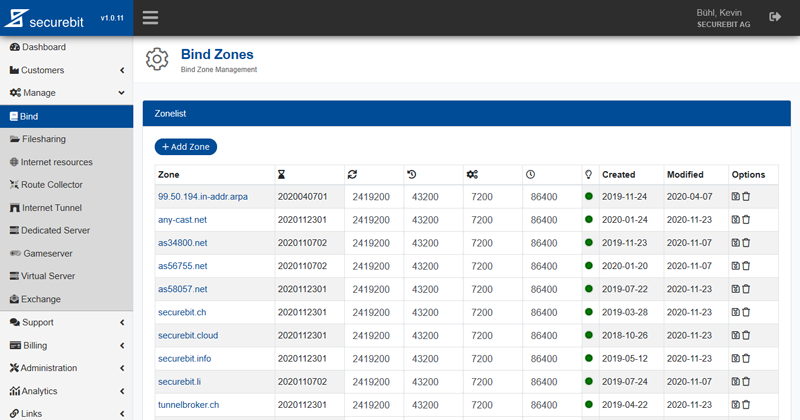
DNS Zonen (Domains)
In unserem Cloud Manager Webinterface, können Sie schnell und einfach neue DNS Zonen (Domains) anlegen. Diese werden innerhalb weniger Minuten in unserem Anycast Netzwerk mit allen Nodes synchronisiert.
Angebot Weboberfläche Netzwerk
ARPA Domain-Objekt erstellen
Damit Ihre IPv4 und IPv6 Adressen in DNS Namen von den DNS-Server aufgelöst werden können, ist es erforderlich, dass Sie diese in der RIPE Datenbank hinterlegen. Zuerst sollten Sie die DNS-Zone für Ihr IPv6 Subnetz im Cloud Manager (Webinterface) anlegen. Unser ARPA-Werkzeug hilft Ihnen dabei, den richtigen Zonennamen herauszufinden. Nehmen wir an, Ihnen wurde das IP-Subnetz 2001:db8:120::/44 zugewiesen. Dann geben Sie die Netzadresse bei IPv6 Adresse ein und klicken auf konvertieren. Sie sehen nun eine Liste alle gängiger Subnetzgrössen. Der Liste können Sie nun entnehmen, dass Ihre Zone 2.1.0.8.b.d.0.1.0.0.2.ip6.arpa lauten muss.
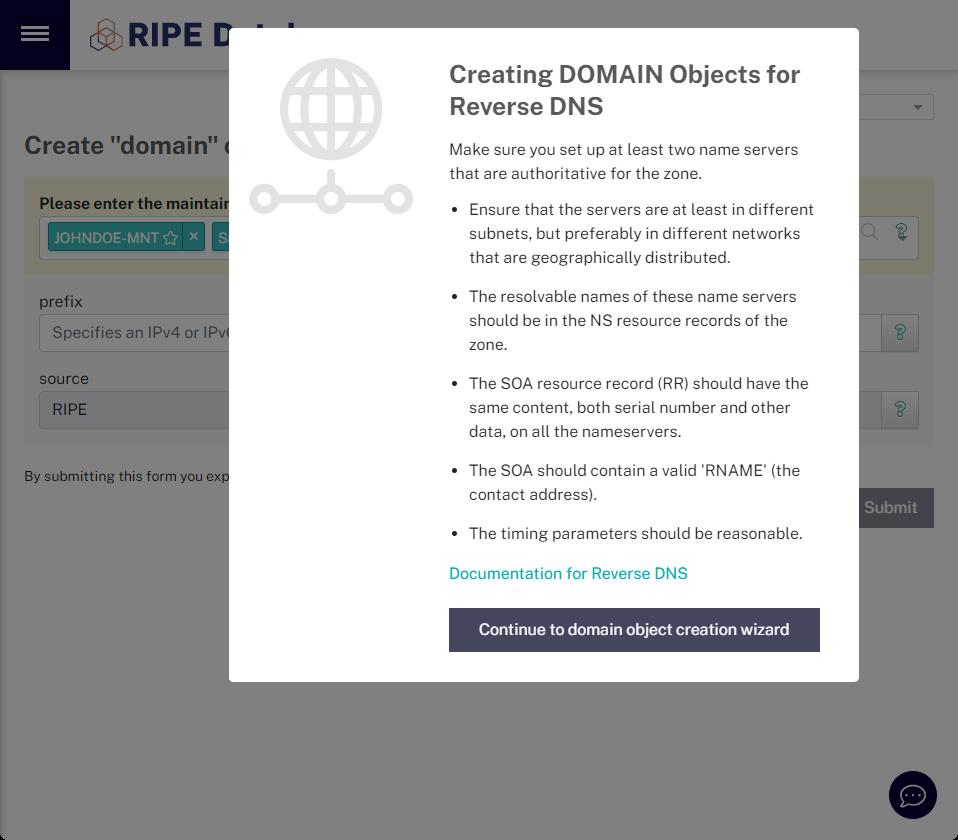
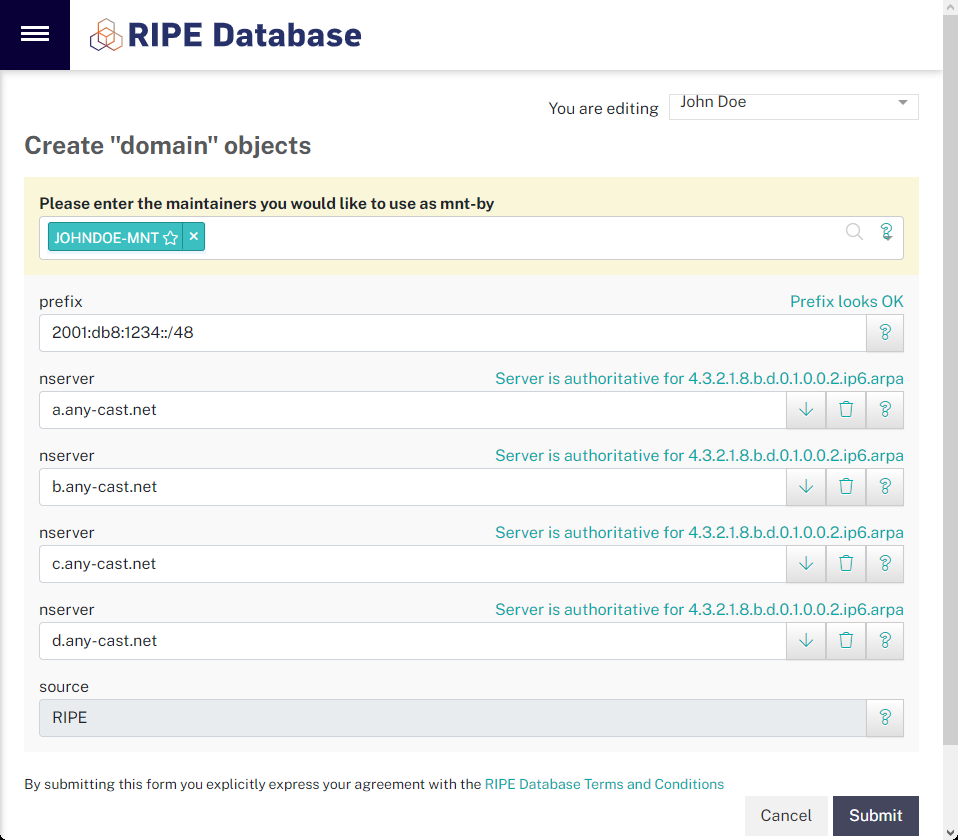
Nachdem Sie Ihre Zone im Cloud Manager angelegt haben, können Sie nun ein neues Domain-Objekt in der RIPE Datenbank erstellen. Geben Sie Ihr IPv4 oder IPv6 Subnetz und als DNS-Server Ihre DNS Server ein. Sollten Sie unseren DNS Dienst verwenden lauten diese wie folgt:
- a.any-cast.net
- b.any-cast.net
- c.any-cast.net
- d.any-cast.net
Sollten Sie die Meldung Server is not authoritative for 2.1.0.8.b.d.0.1.0.0.2.ip6.arpa sehen, versuchen Sie die Zone im Cloud Manager erneut zu speichern, indem Sie auf das Disketten Symbol klicken. Warten Sie ein paar Minuten und versuchen Sie es erneut. Sollte die Meldung weiterhin zu sehen sein, erstellen Sie bitte ein Ticket in unserem Cloud Manager Webinterface. Sobald Sie bei allen DNS-Server die Meldung Server is authoritative for 2.1.0.8.b.d.0.1.0.0.2.ip6.arpa sehen, können Sie das Domain-Objekt mit einem Klick auf Submit speichern.
Looking Glass
Der Securebit Network Looking Glass Dienst liefert Ihnen Informationen über die Netzwerkeffizienz, das Backbone-Routing und bietet Ihnen die gleiche Transparenz, welche unsere Kunden in Netzwerk erhalten.
Die Informationen und die Unterstützung dieses Dienstes werden nach bestem Wissen und Gewissen zur Verfügung gestellt. Sie können hier einige unserer Router an den Kernstandorten innerhalb unseres Netzwerks auswählen.


IP-Transit
Damit Sie Routen per BGP ankündigen können, benötigen Sie einen Upstream-Anbieter, um eine BGP-Sitzung einzurichten und Routen auszutauschen. Dieser Dienst wird als IP-Transit bezeichnet. Wir bieten Ihnen IP-Transit bei unseren virtuellen und dedizierten Server, sowie unseren Internet Tunneln an:
BGP guide for a quick and easy start
BGP.cat Internet Protocol Border Gateway Protocol
BGP Guide
Preface RIPE Objects Autonomous System IPv4 & IPv6 Subnets Route Objects Route Origin Authorization IP Transit Internet Exchange PeeringDB ARPA (RDNS) Looking Glass
Preface
This guide helps you get started with and expand your Border Gateway Protocol (BGP) network. We explain how to create a user account with the RIPE NCC. We also show you how to create a maintainer, a role or person, and an organization in the RIPE Database. You will need these later to order an Autonomous System Number (ASN) and IP assignments (IP subnets). We also show you how to order and administer your own IPv4 and IPv6 subnets (addresses).
You will also learn how to create and edit route objects in the RIPE Database. We will cover security as well and explain how you can easily protect yourself against prefix hijacking with RPKI (ROA). The basic setup is then completed by configuring the IP transit service using a BGP session.
In the following steps, we explain the benefits of Internet exchange points and how you can quickly and easily expand your network with our IX server offerings. We also explain the benefits of the PeeringDB website. In addition, you will learn how to create a domain object in the RIPE Database to configure reverse DNS (resolution of IP addresses to DNS names) for your network.
RIPE Objects
Before Internet resources such as Autonomous System Numbers (ASNs) and IP subnets (IPv4 & IPv6) can be assigned to you, you must create an organization (ORG) in the RIPE NCC Database. To administer objects (such as your ORG) in the RIPE Database, you need a maintainer (MNT), because all objects in the RIPE Database can only be edited by their maintainers. RIPE user accounts (SSO) are assigned to a maintainer. Alternatively, you can also store a password for the MNT.
Create a RIPE NCC User Account
First, create a RIPE NCC user account (SSO) by clicking here.
Now complete all fields to create a new user account with the RIPE NCC. You will then receive a verification link by email. Confirm your email address by clicking the link.
Your user account is now activated and you can sign in.
Create a Maintainer
Now create a role and maintainer pair by clicking here. Choose a name for your maintainer. Note that it must end in -MNT. We use JOHNDOE-MNT here.
Give your role a meaningful name. Alternatively, you can create a person instead of a role. We created a role named John Doe NOC (Network Operations Center). Enter your address and email address or, for person objects, your telephone number.
You can now submit the data.
After you have successfully created the objects, their identifiers are displayed: nic-hdl for roles and mntner for maintainers. It is best to note these identifiers because you will need them later.
Create an Organization
As already mentioned, autonomous systems and IP subnets are assigned to an organization. This has several advantages: you receive abuse requests at your registered email address, and it is possible to determine which Internet resources are used by your organization.
Now create an organization by creating a new object in the RIPE NCC Database or by clicking here.
In the first field, specify the maintainers that are allowed to manage your organization. Your maintainer (MNT) has already been entered automatically. Additional maintainers are generally not required. Note that maintainers (MNTs) entered in the mnt-by field can edit and delete the organization. Therefore, only specify maintainers (MNTs) that you trust.
Under org-name, enter the name of your company or your own name. Note that this name must match the name on the commercial register extract or identity document. Also enter the address, meaning your postal address. A contact email address is also required.
For abuse-c, you must specify your abuse handle. Because you have not yet created an abuse handle, click the bell icon on the right to create a new abuse contact. Enter your abuse email address in the field and click Submit.
The mnt-ref field lists maintainers (MNTs) that are allowed to reference your organization. This is required, for example, to assign IPv4 and IPv6 subnets to your organization. Enter your maintainer (MNT) and our maintainer SBMT by clicking the arrow icon to the right of mnt-ref to duplicate the row. Then create your organization by clicking Submit.
RIPE Objects
Responsible party (Maintainer)
MNT
Role
Role
Organization
ORG
Autonomous System
What Is an Autonomous System (AS)?
The Internet is a network made up of multiple networks. Autonomous systems are the large networks that make up the Internet and have a unified routing policy. Every device or computer connected to the Internet is located within an autonomous system (AS).
An autonomous system can be compared to a post office. Mail is forwarded from one post office to another until it reaches the correct post office. The responsible post office then delivers the mail to the appropriate address.
Data packets traverse the Internet in a similar way: they are forwarded from autonomous system to autonomous system until they reach the autonomous system (AS) containing the destination IP address.
Offerings
ASN 16bit IPv6 /44 Bundle
ASN 32bit IPv6 /44 Bundle
Price
75,00 CHFAnnually
75,00 CHFAnnually
Setup
5.000,00 CHFOne-time
70,00 CHFOne-time
Availability
5m
5m
IPv6
/44
/44
RPKI
Region
RIPE
RIPE
What Is an Autonomous System Number?
An autonomous system number is a unique identifier (number) that is globally available and enables the autonomous system to exchange routing information with other systems.
AS numbers (ASNs) are unique 16-bit numbers between 1 and 65534 or 32-bit numbers between 131072 and 4294967294.
What Is an AS Routing Policy?
An AS routing policy is a list of the IP address space controlled by the autonomous system and a list of the other autonomous systems to which it is connected. This information is required to forward packets to the correct networks. Autonomous systems announce this information to the Internet via the Border Gateway Protocol (BGP).
How Does the Assignment Process Work?
1. Order
Choose the product from our portfolio that best suits your needs.
Autonomous System Number
IPv4 Subnets
IPv6 Subnets
2. Assignment Agreement
After you have completed the ordering and payment process, you will automatically receive an email containing the End User Assignment Agreement (EUAA) PDF document.
3. Signature
Read, sign, and return the EUAA PDF document to us with a copy of your identity card or passport.
4. Verification
As soon as we have received all required documents, we will review them and submit them to the RIPE NCC over a secure connection.
5. Processing
RIPE will then review and process your request. This process usually takes two to three business days. Please note that we have no influence over this processing time.
6. Clarification of Questions
In special cases (usually for Provider Independent address space), RIPE may have a few additional questions. In this case, we will contact you by email to clarify them.
7. Assignment
Once all questions have been answered, all documents have been submitted, and RIPE has accepted your application, the corresponding Internet resource will be assigned to you and confirmed by email.
8. Administration
You can administer your Internet resources at any time via our web interface or the RIPE Database.
IPv4 & IPv6 Subnets
Every network naturally requires IP addresses. Before renting a subnet, you should have a general idea of the purpose for which you intend to use it. This is important for determining the size of the network. For example, if you want to operate multiple locations, you must allow for at least one /24 for IPv4 and one /48 for IPv6 per location. Smaller subnets (larger network masks) are filtered by most Internet service providers and are therefore not routed on the Internet. If your locations are interconnected, you can of course use smaller subnets and route them internally.
A good network design is therefore very important. Here is an example:
Suppose you want to build an anycast network to operate a Content Delivery Network (CDN) and Domain Name Services (DNS). This means you need at least one /48 IPv6 and one /24 IPv4 subnet. You have virtual servers, dedicated servers, or entire colocation racks at 4 locations (Switzerland, Germany, the Netherlands, and the United States). You therefore need one /48 IPv6 and/or one /24 IPv4 subnet at each location. This means that you need at least 5 subnets:
Size
Country
Use
/48
Anycast
/48
Switzerland infrastructure
/48
Germany infrastructure
/48
Netherlands infrastructure
/48
United States infrastructure
/48
Reserved
In this case, you need at least a /45 IPv6 or /21 IPv4 subnet. However, this leaves only one /48 IPv6 available for future use, and you would have to rent another subnet if your requirements grew. We therefore recommend that our customers rent at least a /44 IPv6 subnet. A /44 IPv6 subnet can be divided into 16 /48 subnets. To calculate IPv4 and IPv6 subnets, we recommend our subnet calculator.
Offerings
[
IPv4 Subnets
](https://www.securebit.ch/internet/resources/ipv4 “IPv4 subnets”)
We rent IPv4 PA subnets to organizations that need IPv4 addresses immediately and for which allocation under the current IPv4 waiting-list policy would take too long.
[
IPv6 Subnets
](https://www.securebit.ch/internet/resources/ipv6 “IPv6 subnets”)
We rent IPv6 PA subnets and support you in registering IPv6 PI subnets assigned directly by the RIPE NCC. With us, you can select your own IPv6 PA subnet.
Difference Between PA and PI IP Address Space
For both IPv4 and IPv6, there are two different types of assignments: PI (Provider Independent) and PA (Provider Aggregatable). The key difference lies in assignment and use. PI address assignments are made directly by the RIPE NCC to end users. For PA address assignments, a larger address block (usually /29 or /32) is allocated to the provider (LIR). The provider then makes assignments from this block to end users. PI addresses may only be used by the end user and may not be assigned or rented to other users. For PA addresses, the provider decides for what purpose you may use the addresses. There are generally no special requirements or restrictions. One disadvantage of PA addresses is that you cannot easily change providers without changing your IP addresses. However, IPv4 PI address assignments are no longer made due to IPv4 scarcity.
Description
Provider Aggregatable (PA)
Provider Independent (PI)
Ownership
Service provider
Customer
Address block size
/29 - /128
/32 - /48
IP address allocation
Local Internet Registry (LIR)
RIPE NCC
Transfer
Price
from 15,00 CHF annually
from 150,00 CHF annually
Order an IPv4 or IPv6 Subnet
To make your IPv6 subnets easier to remember, we offer our customers the option of selecting the parent subnet themselves. Your new IPv6 address range is then automatically assigned from the selected subnet. Suppose you order a /44 subnet and select the subnet 2001:db8::/32; you will then receive the next available address range, for example 2001:db8:d40::/44.
Next, enter a network name (netname) for your IPv4 or IPv6 subnet. It must not contain spaces or special characters. One example would be EU-JOHNDOE-20260916, where EU corresponds to the ISO 3166 Alpha-2 country code.
You can choose any free-form text as the description. Some tools also use this attribute as the network name, such as the BGP Toolkit.
Select the country in which you want to use your subnet. If you want to use your subnet in several countries, we recommend selecting EU as the country and later creating a smaller /48 subnet with the appropriate country for each location.
Now enter the RIPE objects that you created earlier. Use the nic-hdl of your role or person object as Admin-C and Tech-C. Click Next to add your subnet to the shopping cart.
Administer an IPv4 or IPv6 Assignment
To read this guide in full, you must be a customer and signed in with your user account. If you are already a customer, you can sign in here.
Subdivide IPv4 and IPv6 Subnets
To read this guide in full, you must be a customer and signed in with your user account. If you are already a customer, you can sign in here.
Route Objects
To read this guide in full, you must be a customer and signed in with your user account. If you are already a customer, you can sign in here.
RADb
commercial
ALTDB
free of charge
NTTCOM
For NTT customers only
Please note that some Internet service providers do not support these databases due to abuse. These databases can also be misused to associate IPv4 and IPv6 assignments with an Autonomous System Number even when that system is not authorized to originate them.
Securebit AG only uses the IRR databases of the RIRs. You should therefore register your assignments in the IRR databases whenever possible. If this is not possible, contact our support team and send us a Letter of Authorization. We will then manually add your assignments to our filter lists.
To read this guide in full, you must be a customer and signed in with your user account. If you are already a customer, you can sign in here.
Create Route and Route6 Objects
The route and route6 attributes describe the network address for IPv4 or IPv6, while the origin attribute describes the autonomous system authorized to announce the assignment. To create the route objects, follow the links to the RIPE NCC Database:
To read this guide in full, you must be a customer and signed in with your user account. If you are already a customer, you can sign in here.
Route Origin Authorization
Resource Public Key Infrastructure (RPKI) is a cryptographic method for signing route objects that associates the announcement of a BGP route with its originating AS number. RPKI is defined in RFC6480. The Resource Public Key Infrastructure was developed to counter abuse through prefix hijacking. This public key infrastructure is based on X.509 certificates specifically designed to secure Internet routing. Each Local Internet Registry (LIR) can obtain a resource certificate listing all Internet resources assigned to it (AS numbers and IP prefixes). This certificate can then be used to create Route Origin Authorizations, which make it possible to cryptographically verify the validity of an announcement.
Create RPKI (ROA)
To read this guide in full, you must be a customer and signed in with your user account. If you are already a customer, you can sign in here.
IP Transit
To announce routes via BGP, you need an upstream provider to establish a BGP session and exchange routes. This service is called IP transit. We offer IP transit with our virtual and dedicated servers as well as our Internet tunnels:
VPS ZUR
Internet Tunnel
VPS FRE
Price
16,50 CHFMonthly
15,00 CHFMonthly
27,50 CHFMonthly
Setup
10,00 CHFOne-time
50,00 CHFOne-time
10,00 CHFOne-time
Availability
15m
15m
15m
IP Transit
Country
On our website, you will find a complete list of our virtual servers (VPS), Internet Exchange (IX) servers, and Internet tunnel offerings. These are available at the following locations:
Country
Region
Virtual Server
IX Server
Internet Tunnel
Switzerland
Zurich
Germany
Dusseldorf
Germany
Frankfurt
Netherlands
Amsterdam
United Kingdom
London
United States
Fremont
Internet Tunnel
We offer the right solution for every requirement. Do you want to use your IPv4/IPv6 addresses on an existing private or business Internet connection? Then an Internet tunnel is the best choice. When ordering, you provide your router’s public IP address, and we create a tunnel and the requested BGP sessions (IPv4/IPv6) for you. You will then receive the tunnel and BGP information by email.
Virtual Server
Do you have a DS-Lite Internet connection, or do you want to create multiple tunnels yourself? Then we recommend a virtual server. Our virtual servers include a public IPv4 and IPv6 address. You also receive two BGP sessions (IPv4 and IPv6) for announcing your IP assignments. In addition, you can run any services, such as a web or DNS server, on your virtual server and connect them to the Internet using your own IP addresses.
IP Transit (Web Interface)
We provide our IP transit customers with a clear and simple web interface. Whether you rent a virtual server or an Internet tunnel from us, you can immediately see the status of your BGP session and the number of routes. Clicking the BGP session row expands it and shows all IPv4 or IPv6 routes and their status (accepted/filtered).
Internet Exchange
Internet Exchanges (IXs), also known as Internet Exchange Points (IXPs), are Internet exchange points where all connected members can exchange data packets. This saves the cost of connections to individual providers because a single physical connection to an Internet Exchange (IX) can be used to establish BGP sessions with multiple Internet service providers.
Internet Exchanges generally provide route servers. All members can connect to these route servers via BGP and exchange their routes. The advantage is that you do not need to establish a BGP session with every Internet service provider because you receive their routes from the route servers. Of course, you can also establish a direct BGP session with members and exchange routes.
We offer virtual servers with an Internet Exchange port. You receive a virtual server with two or more network interfaces. As with all virtual servers, the first is used for normal Internet traffic. You also receive IP transit through it. The second interface (and any additional interfaces, depending on the offering) is connected directly to the Internet Exchange peering network. You therefore only need to configure your IPv6 address and, optionally, your IPv4 address on the additional network interface. You can then connect to the IX route servers and exchange routes.
Country
Region
Internet Exchange
Price
Details
Zurich
from 16,50 CHF monthly
10,00 CHF setup fee
Amsterdam
London
from 0,00 CHF monthly
5,00 CHF setup fee
Frankfurt
Dusseldorf
DE-CIX (Frankfurt, Dusseldorf, Munich, Hamburg)
from 0,00 CHF monthly
5,00 CHF setup fee
If you do not yet have experience administering virtual servers as BGP routers, take a look at the guides on our website. They explain how to order a server, install the required software, and configure BGP. Our support team is happy to assist you with any further questions.
There are also Internet Exchange Points that offer tunnels. Note that tunnel connections are more susceptible to disruption because you do not have a direct connection to the remote endpoint and your data packets are routed over your local Internet connection through multiple Internet service providers. However, this is entirely sufficient for getting started and for small amounts of data.
Country
Region
Internet Exchange
Price
Details
Amsterdam
London
Helsinki
Fremont
Vaduz
Free of charge
Zurich
Free of charge
PeeringDB
PeeringDB is a freely available, user-maintained database of networks and the go-to location for interconnection data. The database facilitates the global interconnection of networks at Internet Exchange Points (IXPs), data centers, and other interconnection facilities and is the first stop in making interconnection decisions.
Quote from the PeeringDB website.
PeeringDB User Account
Registration with PeeringDB is optional. We recommend registering with PeeringDB, creating an organization, and adding your Autonomous System Number there. In the settings for your Autonomous System Number (ASN), you can specify the number of IPv4 and IPv6 routes. Some providers use these fields to set the prefix limit for BGP sessions. Your peering partners thereby limit the number of routes (prefixes) you may announce in their BGP session. If you exceed this limit, your BGP session is automatically shut down. This is a layer of protection against route leaks. It is best to start with a route limit of 20. This safely accommodates a /44 subnet.
ARPA (RDNS)
To configure reverse DNS records for your IPv4 and IPv6 assignments, you need at least two DNS servers. If you do not operate your own DNS servers, we naturally offer a suitable solution for this as well. We operate our own anycast network at more than 20 locations on 6 continents (North America, South America, Europe, Asia, Africa, and Australia) for fast and secure resolution of your IPv4 and IPv6 addresses to DNS names. With numerous DNS cluster servers in major cities around the world, we can guarantee low response times.
Anycast
Price
5,00 CHFMonthly
Setup
15,00 CHFOne-time
Availability
60s
Web Interface
DDoS Protection
IPv4
IPv6
DNS Zones (Domains)
In our Cloud Manager web interface, you can quickly and easily create new DNS zones (domains). Within a few minutes, these are synchronized with all nodes in our anycast network.
Offering Web Interface Network
Create an ARPA Domain Object
To enable DNS servers to resolve your IPv4 and IPv6 addresses to DNS names, you must register them in the RIPE Database. First, create the DNS zone for your IPv6 subnet in the Cloud Manager (web interface). Our ARPA tool helps you determine the correct zone name. Suppose you have been assigned the IP subnet 2001:db8:120::/44. Enter the network address under IPv6 Address and click Convert. You will then see a list of all common subnet sizes. From the list, you can determine that your zone must be named 2.1.0.8.b.d.0.1.0.0.2.ip6.arpa.
After creating your zone in Cloud Manager, you can create a new domain object in the RIPE Database. Enter your IPv4 or IPv6 subnet and your DNS servers. If you use our DNS service, the servers are as follows:
- a.any-cast.net
- b.any-cast.net
- c.any-cast.net
- d.any-cast.net
If you see the message Server is not authoritative for 2.1.0.8.b.d.0.1.0.0.2.ip6.arpa, try saving the zone again in Cloud Manager by clicking the disk icon. Wait a few minutes and try again. If the message is still displayed, please create a ticket in our Cloud Manager web interface. Once you see the message Server is authoritative for 2.1.0.8.b.d.0.1.0.0.2.ip6.arpa for all DNS servers, you can save the domain object by clicking Submit.
Looking Glass
The Securebit Network Looking Glass service provides information about network efficiency and backbone routing and gives you the same transparency that our customers have within the network.
The information and support provided by this service are made available to the best of our knowledge and belief. Here you can select some of our routers at core locations within our network.
IP Transit
To announce routes via BGP, you need an upstream provider to establish a BGP session and exchange routes. This service is called IP transit. We offer IP transit with our virtual and dedicated servers as well as our Internet tunnels: